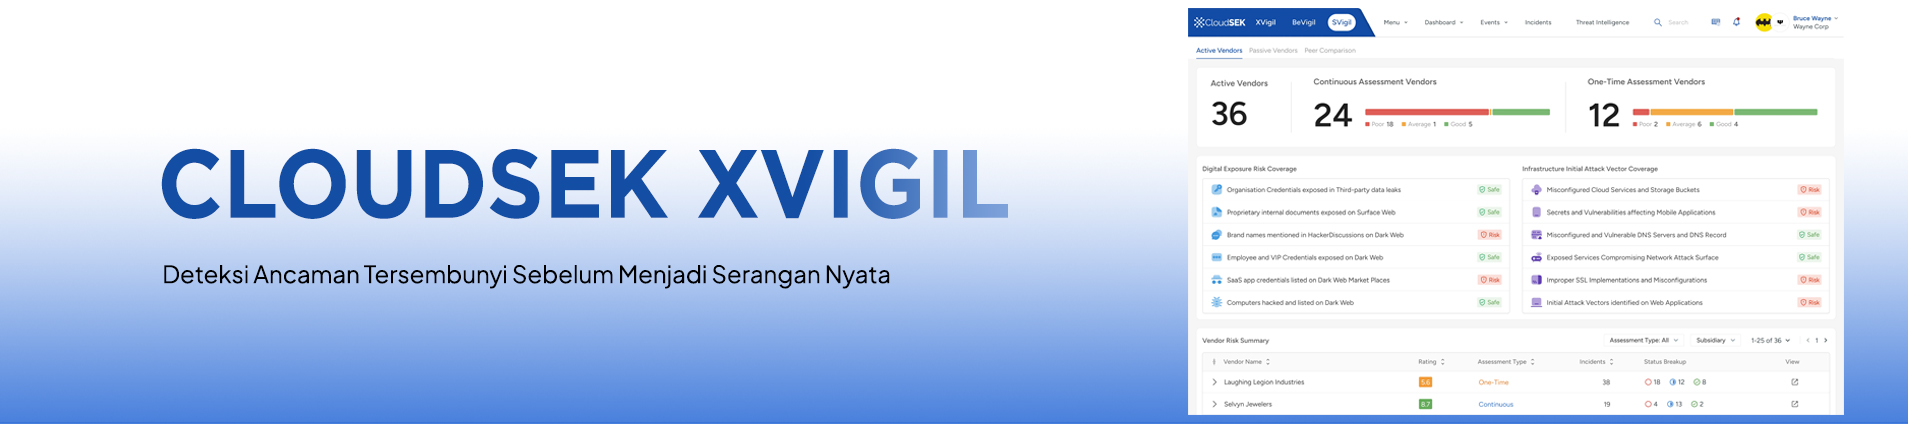
CloudSEK XVigil
Deteksi Ancaman Tersembunyi Sebelum Menjadi Serangan Nyata
CloudSEK XVigil adalah platform monitoring Deep dan Dark Web yang dirancang untuk memberikan visibilitas penuh terhadap ancaman siber yang tidak terlihat oleh sistem keamanan tradisional. Solusi ini menjawab tantangan organisasi dalam mendeteksi kebocoran data, penjualan kredensial, hingga rencana serangan yang didiskusikan oleh threat actor di forum-forum tertutup, sehingga risiko dapat dimitigasi sebelum berdampak pada operasional bisnis.
Sistem ini bekerja dengan menggunakan proprietary crawlers yang memindai ribuan sumber secara kontinu, mulai dari marketplace dark web, situs TOR, I2P, hingga kanal Telegram dan IRC. Dengan pendekatan berbasis aset dan watchword, XVigil mampu memfilter kebisingan data dan hanya menyajikan intelijen yang spesifik dan relevan bagi organisasi, sehingga tim keamanan tidak kewalahan oleh alert yang tidak perlu.
Implementasi XVigil memberikan nilai strategis berupa situational awareness yang mendalam, memungkinkan perusahaan untuk mengambil tindakan preventif yang cepat dan akurat. Dengan kemampuan integrasi ke SIEM dan SOAR, solusi ini mentransformasi data mentah dari wilayah ‘unknown’ menjadi actionable intelligence yang memperkuat postur cybersecurity secara keseluruhan.
Fitur Utama
- Extensive Dark Web Coverage: Pemindaian menyeluruh pada forum premium, marketplace, dan situs tersembunyi (TOR, I2P, ZeroNet) untuk cakupan intelijen maksimal.
- Actionable AI-Powered Alerts: Algoritma machine learning yang memastikan peringatan yang diterima bersifat spesifik, tepat waktu, dan dapat segera ditindaklanjuti.
- Cohesive Takedown Process: Manajemen takedown end-to-end untuk menghapus brand abuse, phishing, domain palsu, hingga akun media sosial ilegal secara efisien.
- Multi-Channel Monitoring: Pengawasan ketat pada platform komunikasi modern seperti Telegram, Discord, dan IRC untuk melacak kampanye fraud dan eksploitasi.
Mengapa CloudSEK XVigil?
Berbeda dengan solusi monitoring standar, CloudSEK XVigil menggabungkan kemampuan crawling yang agresif dengan kecerdasan buatan untuk membedakan antara noise dan ancaman nyata. Keunggulan utamanya terletak pada ekosistem takedown yang terintegrasi, sehingga organisasi tidak hanya mendapatkan notifikasi ancaman, tetapi juga solusi eksekusi untuk menghilangkan ancaman tersebut dari internet. Kemampuan integrasi yang luas melalui API dan standar STIX/TAXII memastikan solusi ini dapat melebur sempurna ke dalam workflow security operations center (SOC) yang sudah ada.
Untuk Siapa?
CISO, Security Operations Center (SOC) Manager, dan tim Cybersecurity di perusahaan skala enterprise, sektor keuangan, serta organisasi dengan aset digital kritis.
Cocok Untuk
- Deteksi dini kebocoran kredensial karyawan atau data pelanggan yang diperjualbelikan di dark web marketplace.
- Identifikasi dan penghapusan cepat terhadap situs phishing atau aplikasi palsu yang mengatasnamakan brand perusahaan.